OpenShell Secure Runtime Perkuat Keamanan Software dengan Kontrol Eksekusi yang Lebih Ketat
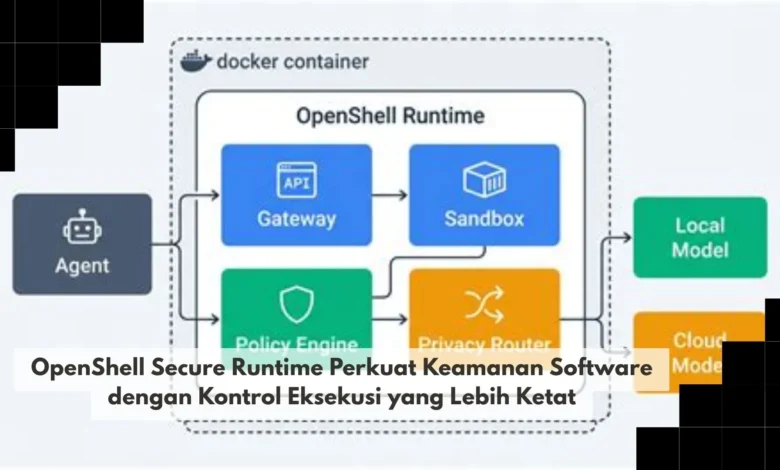
OpenShell Secure Runtime menawarkan pendekatan keamanan software yang berfokus pada pengendalian proses ketika aplikasi benar benar dijalankan. Di tengah meningkatnya penggunaan aplikasi, dependency, layanan otomatis, dan berbagai tool dari sumber berbeda, kontrol terhadap lingkungan eksekusi menjadi semakin penting. Dalam perkembangan TEKNO modern, secure runtime dapat membantu membatasi akses aplikasi terhadap resource penting sehingga risiko dari kesalahan konfigurasi, bug, maupun perilaku software yang tidak diharapkan dapat dikelola dengan lebih terstruktur.
Keamanan Software Diperkuat melalui Lingkungan Runtime Terkontrol
Keamanan sistem modern sangat dipengaruhi oleh aturan yang mengendalikan aktivitas aplikasi selama proses runtime. OpenShell Secure Runtime membawa pendekatan yang menempatkan kontrol eksekusi sebagai salah satu lapisan perlindungan penting. Resource sistem dapat diberikan secara selektif agar aplikasi hanya menggunakan kemampuan yang memang diperlukan untuk menjalankan tugasnya.
Pengembangan aplikasi modern melibatkan banyak modul yang dapat memperluas area risiko apabila tidak dikelola dengan baik. Masalah pada sebuah dependency dapat memberikan konsekuensi lebih serius ketika aplikasi bebas menjangkau resource yang tidak berkaitan. Dalam perkembangan TEKNO keamanan software, pengelolaan hak akses selama runtime dapat menjadi bagian penting dari strategi keamanan berlapis.


Prinsip Hak Akses Minimum Membatasi Kemampuan Aplikasi
Konsep least privilege membantu memastikan software hanya memperoleh izin yang benar benar diperlukan. Apabila sebuah aplikasi hanya membutuhkan satu direktori tertentu, tidak selalu ada alasan untuk memberikannya kemampuan membaca seluruh penyimpanan. Batas akses juga dapat diterapkan pada koneksi jaringan, credential, konfigurasi sistem, dan resource lain.
Penerapan permission minimum dapat membuat masalah tetap berada dalam ruang yang lebih kecil ketika aplikasi mengalami gangguan. Aplikasi yang tidak memiliki akses terhadap data tertentu tidak dapat begitu saja menggunakan resource tersebut hanya karena prosesnya sedang aktif. Dalam ekosistem TEKNO berbasis aplikasi, kontrol permission membantu tim membuat struktur akses yang lebih mudah dipahami dan diaudit.
Isolasi Proses Membantu Menahan Dampak Aplikasi Bermasalah
Menempatkan workload dalam batas tertentu dapat mengurangi kemungkinan masalah pada satu aplikasi menyebar menuju komponen lainnya. Isolasi dapat membantu mempertahankan bagian lain dari sistem ketika satu workload tidak berjalan sebagaimana mestinya. Pendekatan ini tidak membuat aplikasi otomatis bebas dari kelemahan tetapi dapat membantu mengurangi konsekuensi yang mungkin terjadi.
Keuntungan tersebut penting ketika organisasi menggunakan aplikasi dari banyak sumber atau menjalankan software yang belum sepenuhnya dipercaya. Tim pengembang dapat menjalankan komponen baru dengan batas tertentu sebelum memasukkannya ke lingkungan yang lebih luas. Dalam dunia TEKNO keamanan aplikasi, isolasi proses dapat membantu menciptakan keseimbangan antara eksperimen dan keamanan.
Akses Sistem Dapat Dikendalikan melalui Kebijakan Runtime
Kemampuan berkomunikasi melalui jaringan perlu disesuaikan dengan fungsi software agar akses yang tidak diperlukan dapat dihindari. Software dengan kebutuhan komunikasi terbatas dapat dibatasi menuju endpoint yang memang berkaitan dengan pekerjaannya. Cara ini memberikan administrator kemampuan untuk menentukan pola komunikasi berdasarkan kebutuhan operasional.
Pengelolaan file juga memiliki peran yang sama penting karena banyak aplikasi membutuhkan data tetapi tidak selalu memerlukan seluruh isi sistem. Pengelolaan lingkungan eksekusi memungkinkan administrator mengatur file mana yang dapat diakses serta bagian mana yang tetap dipisahkan. Dalam operasional TEKNO modern, pembatasan resource memberikan struktur yang lebih jelas terhadap aktivitas masing masing aplikasi.
Kontrol yang Ketat Perlu Didukung Pemantauan yang Jelas
Secure runtime menjadi lebih berguna ketika administrator dapat memahami apa yang dilakukan proses di dalam lingkungan eksekusi. Pemantauan proses dapat membantu tim mengetahui apakah software menjalankan aktivitas sesuai fungsi yang diharapkan. Visibilitas seperti ini berguna tidak hanya untuk keamanan tetapi juga untuk troubleshooting dan pengelolaan operasional.
Kebijakan juga perlu dievaluasi secara berkala karena kebutuhan aplikasi dapat berubah mengikuti pembaruan software. Konfigurasi yang tepat harus memberikan resource secukupnya tanpa membuka kemampuan yang tidak diperlukan. Dalam pengelolaan TEKNO jangka panjang, pengawasan yang konsisten membantu organisasi menyesuaikan perlindungan seiring perubahan aplikasi dan infrastruktur.
Kesimpulan Kontrol Eksekusi Membantu Membatasi Risiko Aplikasi
OpenShell Secure Runtime menawarkan pendekatan keamanan yang menempatkan kontrol terhadap proses aplikasi sebagai bagian penting dari perlindungan sistem. Kombinasi permission terbatas dan lingkungan terisolasi membantu menjaga software tetap berada dalam ruang lingkup yang telah ditentukan. Secure runtime tetap perlu dipadukan dengan praktik keamanan lain karena satu kontrol saja tidak cukup menghadapi seluruh risiko.
Bagi dunia TEKNO modern, pertumbuhan software membuat organisasi membutuhkan cara yang lebih terstruktur untuk membatasi kemampuan setiap workload. Pendekatan ini dapat membantu tim membangun lingkungan aplikasi dengan aturan akses yang mudah dipahami dan dievaluasi. Kebijakan akses yang terstruktur dapat membantu menjaga sistem tetap fleksibel sekaligus mengurangi ruang risiko. Silakan bagikan pendapat tentang kontrol eksekusi software dan terus ikuti pembahasan TEKNO untuk memahami perkembangan keamanan aplikasi modern.


